
Integracja OT/IT: łączenie hali produkcyjnej z IT

Gabriela Gic-Grusza
Integracja OT/IT łączy technologię operacyjną – systemy sterowania SCADA, PLC i DCS – z technologią informacyjną, taką jak ERP, chmura i analityka, zapewniając widoczność danych w czasie rzeczywistym od hali produkcyjnej po zarząd. Oparta na modelu Purdue, umożliwia bezpieczny przepływ danych przemysłowych między sterowaniem a decyzjami biznesowymi.
Przez dekady oba te obszary budowano i utrzymywano osobno – na odmiennych priorytetach, protokołach i cyklach życia sprzętu. Ten przewodnik wyjaśnia, czym jest integracja OT/IT, jak ujmują ją model Purdue i norma ISA‑95, które wzorce architektury i protokoły ją realizują, jakie pytania o bezpieczeństwo stawia oraz jak wygląda w praktyce produkcyjnej – a także gdzie przemysłowa platforma danych stanowi jej fundament.
Czym jest integracja OT/IT?
Integracja OT/IT to połączenie systemów technologii informacyjnej (ERP, bazy danych, chmura, aplikacje analityczne) z systemami technologii operacyjnej (SCADA, PLC, DCS, RTU, HMI, czujniki) w taki sposób, by dane sterujące i biznesowe mogły płynąć między halą a przedsiębiorstwem.
Technologia operacyjna (OT) obejmuje sprzęt i oprogramowanie, które bezpośrednio monitorują i sterują procesami fizycznymi – od pojedynczego sterownika PLC po rozległy system DCS. Technologia informacyjna (IT) to warstwa przetwarzania danych: sieci, serwery, chmura, aplikacje ERP, CRM i BI oraz cyberbezpieczeństwo. Historycznie te dwa światy rozwijały się w izolacji: OT skupiało się na ciągłości i bezpieczeństwie procesu, IT na przetwarzaniu i wymianie informacji.
W literaturze bliskoznacznie używa się terminów „integracja IT/OT” i „konwergencja IT/OT”. W praktyce inżynierskiej konwergencja opisuje szerszy, długofalowy trend zbliżania obu domen – organizacyjnie, technologicznie i kompetencyjnie – natomiast integracja odnosi się do konkretnych mechanizmów łączenia systemów i wymiany danych. Ramą, która porządkuje to połączenie, jest norma ISA‑95 (definiująca integrację przedsiębiorstwa i sterowania) oraz wywodzący się z niej model warstwowy Purdue.
Gdzie jest miejsce platformy danych? W takiej architekturze przemysłowa platforma danych, jak Smart RDM, może pełnić rolę warstwy między rozproszonymi źródłami OT i IT a aplikacjami operacyjnymi, raportowymi i analitycznymi. Łączy istniejące systemy, normalizuje i kontekstualizuje ich dane oraz udostępnia je w kontrolowany sposób. Co istotne, platforma nie zastępuje PLC, DCS, SCADA, HMI, SIS, MES, ERP ani historianów – działa nad nimi i z nimi współpracuje. [SR-verified]
IT vs OT: kluczowe różnice
Najważniejsza różnica jest taka: IT jest zorientowane na dane, a OT na proces fizyczny – i z tej jednej różnicy wynikają niemal wszystkie pozostałe.
W IT nadrzędna jest poufność (triada CIA: Confidentiality, Integrity, Availability). W OT porządek jest odwrócony (triada AIC: Availability, Integrity, Confidentiality) – instalacja musi działać nieprzerwanie, bo zatrzymanie pompy czy sprężarki ma bezpośrednie konsekwencje fizyczne. Ta inwersja priorytetów przekłada się na wszystko: cykle aktualizacji, tolerancję opóźnień, dobór protokołów i podejście do restartów.
| Wymiar | IT | OT |
| Priorytet nadrzędny | Poufność (triada CIA) | Dostępność (triada AIC) + safety |
| Orientacja | Dane, informacja | Proces fizyczny, sterowanie |
| Cykl życia sprzętu | 3–5 lat | 15–20 lat i więcej |
| Cykl aktualizacji | Częsty (miesiące) | Rzadki, powiązany z postojami instalacji |
| Protokoły | TCP/IP, HTTP, bazy danych | Modbus, PROFINET, EtherNet/IP, OPC UA |
| Skutek awarii | Utrata/wyciek danych | Zatrzymanie procesu, ryzyko dla ludzi i środowiska |
| Reżim czasowy | Elastyczny | Deterministyczny, twarde ograniczenia czasu rzeczywistego |
| Typowe urządzenia | Serwery, stacje robocze, chmura | PLC, DCS, RTU, HMI, czujniki, elementy wykonawcze |
| Własność organizacyjna | IT, aplikacje, zespoły danych | Produkcja, automatyka, utrzymanie ruchu, inżynieria |
Te różnice nie są przeszkodą do usunięcia, lecz warunkami brzegowymi projektu. Dobrze zaprojektowane połączenie OT/IT respektuje wymagania OT (determinizm, dostępność, długi cykl życia, safety), zamiast narzucać mu tempo i założenia świata IT.
Dlaczego konwergencja OT/IT ma znaczenie
Integracja OT/IT ma znaczenie, ponieważ udostępnia dane procesowe warstwie decyzyjnej przedsiębiorstwa – zamieniając rozproszone logi, arkusze i raporty z opóźnieniem na spójny, bieżący obraz operacyjny.
Po stronie operacyjnej połączenie danych z hali z systemami analitycznymi i planistycznymi otwiera szereg zastosowań: monitorowanie produkcji w czasie rzeczywistym, wsparcie utrzymania predykcyjnego, zasilanie analityki produkcyjnej czy spójne zarządzanie danymi wytwórczymi. Poniższa tabela zbiera typowe korzyści – ujęte jakościowo, jako możliwości, a nie obietnice wartości.
| Korzyść | Mechanizm | Warunek | Przykładowy miernik |
| Widoczność w czasie rzeczywistym | Automatyczny przepływ OT→MES/BI | Spójne timestampy i identyfikatory | Opóźnienie publikacji danych |
| Mniej raportowania ręcznego | Integracja źródeł z raportowaniem | Walidacja i kompletność danych | Czas przygotowania raportu |
| Lepsza diagnostyka | Łączenie alarmów, trendów, zdarzeń | Historia i kontekst urządzenia | Średni czas diagnozy |
| Trafniejsze planowanie | Powiązanie wykonania z planem | Stabilny kontrakt danych L3↔L4 | Odchylenie plan–wykonanie |
| Lepsza audytowalność | Wersjonowanie, lineage, role | Rejestr zmian i źródeł | Odsetek danych ze ścieżką audytu |
| Szybsze wdrażanie use case’ów | Jedna warstwa danych dla wielu odbiorców | Governance i wspólny model semantyczny | Czas uruchomienia nowego use case’u |
Kontekst regulacyjny w Polsce to dziś realny driver, a nie tło. Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa, wdrażająca dyrektywę NIS2, weszła w życie 3 kwietnia 2026 r. (Dz.U. 2026 poz. 252) i rozszerza katalog podmiotów objętych obowiązkami oraz wprowadza rozróżnienie na podmioty kluczowe i ważne [1]. Źródłem tych wymagań na poziomie unijnym jest dyrektywa (UE) 2022/2555 (NIS 2), nakładająca obowiązek wdrożenia środków zarządzania ryzykiem w cyberbezpieczeństwie [4]. Dla przedsiębiorstwa przemysłowego oznacza to, że dobrze zarządzana integracja OT/IT jest częścią, a nie następstwem, spełnienia obowiązków.
Gdzie Smart RDM może pomóc? Platforma taka jak Smart RDM może ograniczać liczbę punktowych integracji, ujednolicać nazwy, jednostki, znaczniki czasu i statusy jakości oraz tworzyć wspólną warstwę informacji dla monitorowania, raportowania, analiz i workflow. Nie gwarantuje to automatycznej poprawy OEE, redukcji przestojów ani oszczędności energii: wynik zależy również od jakości pomiarów, organizacji procesu, modelu danych i sposobu wykorzystania informacji przez użytkowników.
Warto zaznaczyć rzecz oczywistą dla inżyniera OT: integracja nie jest z definicji „lepsza” od separacji. Są instalacje, w których uzasadniona jest daleko idąca izolacja. Integracja to wybór architektoniczny, który wnosi konkretne możliwości i konkretne zobowiązania.
Model Purdue i architektura ISA‑95
Model Purdue to architektura referencyjna, która porządkuje systemy przemysłowe od procesu fizycznego po planowanie biznesowe i wyznacza granicę między strefą OT a IT – warto jednak precyzyjnie odróżnić to, co jest formalną treścią normy, od rozszerzeń praktycznych.
Norma ISA‑95, czyli międzynarodowa norma IEC 62264 „Enterprise‑control system integration”, formalnie definiuje poziomy od 0 do 4 i opisuje interfejs między operacjami produkcyjnymi (Poziom 3) a systemami biznesowymi (Poziom 4). Dwa powszechnie używane określenia nie są częścią formalnej normy. Poziom 3.5 to praktyczna nazwa industrial DMZ (wydzielona, zabezpieczona warstwa sieciowa pomiędzy siecią OT i siecią IT), a Poziom 5 to rozszerzenie diagramów o sieć korporacyjną i usługi zewnętrzne. Nazwa systemu nie determinuje też jego poziomu – historian, SCADA czy MES należy klasyfikować według pełnionej funkcji.
| Poziom | Status | Funkcja | Typowe przykłady |
| Poziom 5 | Rozszerzenie praktyczne | Sieć korporacyjna / usługi zewnętrzne | Enterprise WAN, usługi styku z internetem, multi‑site |
| Poziom 4 | Formalny ISA‑95 | Planowanie biznesowe i logistyka | ERP, finanse, planowanie, łańcuch dostaw |
| Poziom 3.5 | Rozszerzenie praktyczne (industrial DMZ) | Strefa buforowa IT/OT | Reverse proxy, jump host, repliki, kontrolowany zdalny dostęp |
| Poziom 3 | Formalny ISA‑95 | Zarządzanie operacjami produkcyjnymi | MES/MOM, wykonanie, jakość, harmonogramowanie |
| Poziom 2 | Formalny ISA‑95 | Monitorowanie i sterowanie nadzorcze | PLC, DCS, HMI |
| Poziom 1 | Formalny ISA‑95 | Pomiar i oddziaływanie | Czujniki, napędy, zawory, przetworniki |
| Poziom 0 | Formalny ISA‑95 | Proces fizyczny | Materiał, energia, ruch, reakcje |
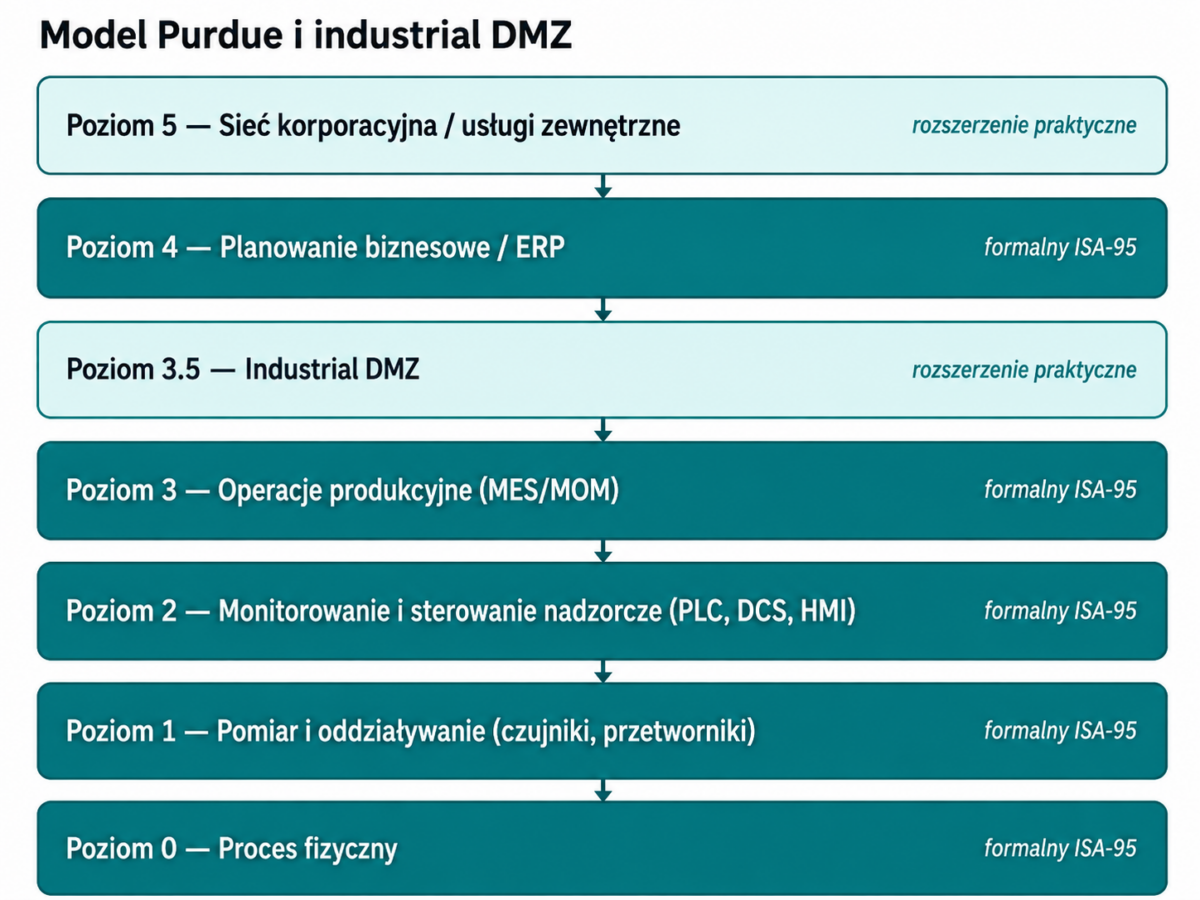
Model Purdue i industrial DMZ – ISA-95 formalnie obejmuje poziomy 0-4; Poziom 3.5 (industrial DMZ) i Poziom 5 to rozszerzenia praktyczne
Industrial DMZ (Poziom 3.5) jest tu kluczowy: to strefa pośrednia, w której ruch między IT a OT jest świadomie kontrolowany – przez reverse proxy, jump hosty, repliki i kontrolowany zdalny dostęp – zamiast być przepuszczany bezpośrednio. Model Purdue nie jest sztywnym nakazem; architektury chmurowe i brzegowe modyfikują jego kształt, a NIST zauważa, że współczesne systemy smart manufacturing bywają mniej sztywno hierarchiczne. Wciąż jednak stanowi wspólny język do rozmowy o granicach zaufania i przepływu danych.
Wzorce architektury integracji
Integrację OT/IT realizuje się kilkoma powtarzalnymi wzorcami – od bramy brzegowej, przez platformę integracyjną, po unified namespace i jezioro danych – a wybór wzorca (it/ot integration architecture) zależy od skali, wymagań czasowych i dojrzałości danych.
Historycznym punktem wyjścia było łączenie „każdy z każdym” (point‑to‑point). Takie podejście nie skaluje się: liczba połączeń rośnie wykładniczo, a utrzymanie zamienia się w plątaninę zależności. Współczesne wzorce zastępują je warstwą pośrednią.
| Wzorzec | Zasada działania | Typowe zastosowanie |
| Oprogramowanie pośredniczące / middleware | Translacja protokołów u źródła, buforowanie (store‑and‑forward), wstępna obróbka | Łączenie starszych urządzeń OT z warstwą IT |
| Platforma integracyjna / iPaaS | Integracja sterowana API, często w chmurze | Integracja wielu systemów i lokalizacji |
| Unified Namespace (UNS) | Zarządzany, zdarzeniowy wzorzec publikacji stanów i zdarzeń (często MQTT/Sparkplug) – sam w sobie nie jest brokerem | Środowiska wymagające spójnego, bieżącego obrazu danych |
| Jezioro danych / Historian w chmurze | Gromadzenie danych surowych i skontekstualizowanych | Analityka historyczna i uczenie modeli |
| Kontrolowany transfer jednokierunkowy (data diode) | Fizycznie wymusza przepływ w jedną stronę | Tam, gdzie analiza ryzyka wyklucza kanał zwrotny |
| Point‑to‑point (starszy) | Bezpośrednie łącza między systemami | Wzorzec zaszłościowy, nie skaluje się |
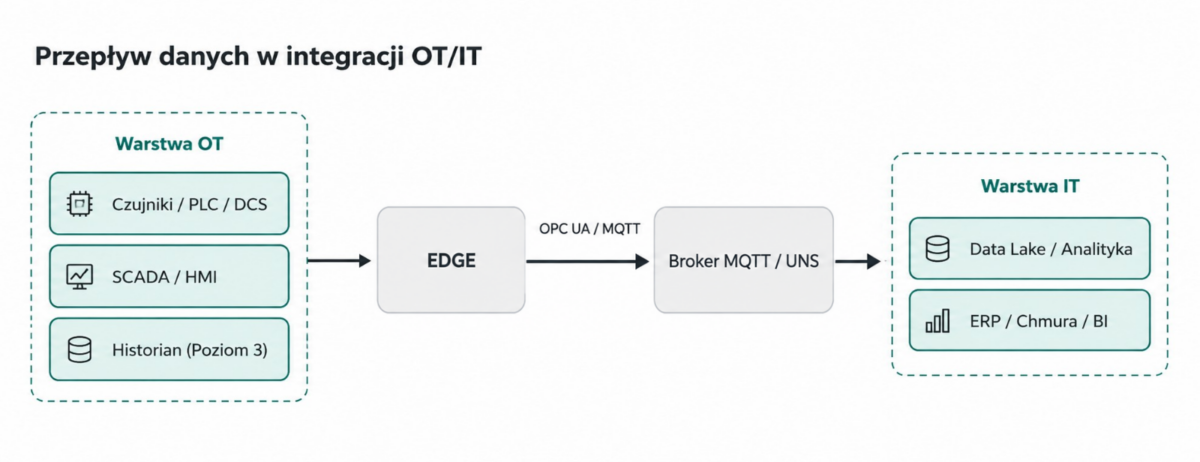
Przepływ danych w integracji OT/IT – od czujników i sterowników przez bramę brzegową i unified namespace do historiana, platformy danych i systemów biznesowych
Wybór wzorca nie jest rozstrzygnięciem raz na zawsze – w praktyce architektury bywają hybrydowe. Edge i unified namespace nie wykluczają się: edge tłumaczy i buforuje dane u źródła, a broker udostępnia je dalej w jednolitej postaci. Kluczowe kryteria doboru to skala, reżim czasowy, tolerancja na opóźnienia oraz to, czy dane są konsumowane strumieniowo, czy odpytywane na żądanie.
Osobnym, często niedocenianym zagadnieniem jest kontekstualizacja danych. Surowy odczyt z czujnika jest mało użyteczny w warstwie IT, dopóki nie zostanie opatrzony metadanymi: czego dotyczy, z jakiego zasobu pochodzi, w jakiej jednostce i w jakim czasie. Nadanie danym tego kontekstu (model informacyjny, hierarchia zasobów zgodna z ISA‑95) odróżnia zwykłe „przepięcie” danych od integracji, na której da się budować analitykę. W środowiskach brownfield to właśnie warstwa pośrednia bierze na siebie ujednolicenie i wzbogacenie danych.
Unified namespace to wzorzec zyskujący na znaczeniu i warto precyzyjnie powiedzieć, czym jest: to zarządzany wzorzec publikacji stanów i zdarzeń przemysłowych, często implementowany z użyciem MQTT i profili takich jak Sparkplug – a nie sam broker. Jego skuteczność wynika nie z brokera, lecz z dyscypliny nazewnictwa tematów, modelowania obiektów, ownershipu i kontroli zmian; „UNS bez governance” zwykle odtwarza chaos danych, który miał usunąć.
Warto też rozdzielić trzy role, które często się myli. Protocol gateway tłumaczy protokoły i formaty. Edge gateway może dodatkowo buforować, filtrować, agregować i liczyć lokalnie. Data diode to mechanizm bezpieczeństwa – jednokierunkowa brama – a nie standardowa funkcja każdej bramy.
Historian i data lake również nie są tożsame. Historian jest zoptymalizowany pod wysokowolumenowe dane szeregów czasowych z timestampem, jakością próbek i kompresją; data lake / lakehouse obsługuje znacznie szerszy zakres – pliki, dokumenty, dane MES/ERP i zbiory dla AI/ML. W dojrzałej architekturze zwykle współistnieją, a nie zastępują się nawzajem.
| Właściwość | Historian | Data lake / lakehouse |
| Główny typ danych | Szeregi czasowe, alarmy, zdarzenia procesowe | Dane wieloźródłowe, strukturalne i nieustrukturyzowane |
| Optymalizacja | Szybki zapis/odczyt sygnałów, trendy | Elastyczna analityka, AI/ML, zbiory domenowe |
| Rola architektoniczna | Wyspecjalizowany store danych procesowych | Szersza warstwa danych i analityki |
| Czy zastępuje drugi? | Nie | Nie |
Gdzie w architekturze jest Smart RDM? Platformę taką jak Smart RDM najlepiej umieścić jako warstwę integracji, kontekstualizacji, danych i aplikacji nad urządzeniami oraz systemami sterowania. Może korzystać z konektorów, bram edge, OPC UA, MQTT, API, baz danych i historianów, a następnie udostępniać ujednolicone informacje dashboardom, raportom, alarmom, workflow i aplikacjom analitycznym. Takie umiejscowienie pozwala rozwijać rozwiązanie bez naruszania odpowiedzialności systemów sterowania i bez sugerowania, że jedna platforma zastępuje cały stos OT/IT.
| Warstwa lub potrzeba | Możliwa rola Smart RDM | Granica odpowiedzialności |
| Pozyskiwanie danych | Konektory do zatwierdzonych źródeł OT, IIoT i IT; kontrolowane pobieranie | Nie zastępuje sterowników, sieci przemysłowej ani funkcji safety |
| Normalizacja | Ujednolicanie nazw, typów, jednostek, timestampów, statusów jakości | Nie naprawia fizycznie błędnego pomiaru |
| Kontekstualizacja | Powiązanie danych z zakładem, obszarem, linią, aktywem, produktem, zleceniem | Wymaga uzgodnionych właścicieli i modelu danych |
| Udostępnianie | Dashboardy, raporty, alarmy, workflow, API | Zakres dostępu wynika z RBAC i architektury bezpieczeństwa |
| Historia i analiza | Przechowywanie/konsumpcja danych historycznych, przygotowanie zbiorów | Nie zawsze zastępuje wyspecjalizowany historian lub lakehouse |
| Skalowanie | Ponowne użycie modeli, szablonów, reguł, interfejsów | Wymaga governance, wersjonowania i zarządzania zmianą |
Protokoły przemysłowe dla OT/IT
Protokoły przemysłowe to warstwa, która w ogóle umożliwia wymianę danych między urządzeniami OT a systemami IT – a ich różnorodność jest jednym z głównych wyzwań integracji.
OPC UA pełni w praktyce rolę standardu interoperacyjności między IT a OT: jest niezależny od platformy, przenosi dane wraz z ich modelem informacyjnym i dobrze nadaje się do przekraczania granicy sterowanie–przedsiębiorstwo. MQTT to lekki protokół publish/subscribe, chętnie wykorzystywany w IIoT i w architekturach unified namespace. Obok nich funkcjonują protokoły „rdzennie” przemysłowe, związane z konkretnymi ekosystemami sterowania.
| Protokół | Charakter | Typowe środowisko |
| OPC UA | Interoperacyjność niezależna od platformy, z modelem informacyjnym | Interoperacyjność IT/OT, brama sterowanie–przedsiębiorstwo |
| MQTT | Lekki transport wiadomości publish/subscribe (agnostyczny wobec payloadu) | IIoT, unified namespace |
| Sparkplug | Profil dla MQTT w OT (stan sesji, struktura payloadu) | Wdrożenia UNS wymagające wspólnego kontraktu |
| Modbus | Prosty protokół rejestrowy; Modbus Security dodaje TLS i X.509v3 | Urządzenia zaszłościowe, proste liczniki i sterowniki |
| PROFINET | Przemysłowy Ethernet (real‑time), z rozwijanymi blokami bezpieczeństwa | Ekosystem Siemens |
| EtherNet/IP | Przemysłowy Ethernet oparty na CIP; dostępny CIP Security | Ekosystem Rockwell / Allen‑Bradley |
| WirelessHART / ISA100.11a (IEC 62734) | Bezprzewodowe przemysłowe sieci mesh | Telemetria, rozproszone czujniki procesowe |
Warto tu precyzyjnie rozdzielić role, bo łatwo pomylić warstwę sterowania, interoperacyjność i transport wiadomości: OPC UA dostarcza interoperacyjność, przestrzeń adresową i modele informacji; MQTT dostarcza lekki transport wiadomości; a Sparkplug to profil dodający stan sesji i strukturę payloadu na MQTT. W praktyce integracyjnej rzadko mamy do czynienia z jednym protokołem.
Bezpieczeństwo integracji OT/IT
Integracja OT/IT rozszerza powierzchnię ataku, ponieważ łączy niegdyś odizolowane systemy sterowania z sieciami IT i internetem – dlatego bezpieczeństwo jest tu warunkiem powodzenia, a nie dodatkiem. To sekcja przeglądowa; pełne omówienie znajduje się w dedykowanym materiale o bezpieczeństwie OT.
Ryzyko nie jest teoretyczne. W komunikacie Pełnomocnika Rządu do spraw Cyberbezpieczeństwa wskazano na rosnącą liczbę ataków na przemysłowe systemy sterowania (ICS/OT) dostępne bezpośrednio z internetu, z których część miała realny wpływ na działanie systemów fizycznych [2]. Szerszy obraz daje raport roczny CERT Polska za 2024 r., w którym odnotowano ponad 600 tys. zgłoszeń i ponad 100 tys. obsłużonych incydentów oraz 147 incydentów ransomware (spadek o 8% r/r) [3].
Charakterystyczne dla środowisk OT jest to, że wielu starszych urządzeń nie da się łatwo aktualizować ani łatać, a narzędzia bezpieczeństwa zaprojektowane dla IT bywają nieadekwatne do reżimu czasu rzeczywistego. Dlatego podstawą pozostają mechanizmy architektoniczne: segmentacja sieci, wydzielenie DMZ, ograniczanie i kontrola zdalnego dostępu oraz zero trust dostosowane do ograniczeń OT. Punktem wyjścia jest widoczność zasobów (metodami pasywnymi, bo aktywne skanowanie potrafi zakłócić sterowniki) i wykrywanie anomalii dostrojone do OT. Szczególnej uwagi wymaga zdalny dostęp podwykonawców: na żądanie, z rejestrowaniem sesji, ograniczeniem VPN do wskazanych adresów i zasadą least privilege [2].
Na poziomie ram odniesienia dla bezpieczeństwa systemów automatyki jest seria ISA/IEC 62443 (strefy i kanały, poziomy SL, podział odpowiedzialności między asset ownerów, integratorów, dostawców usług i produktów). Uzupełnia ją NIST SP 800‑82 (Guide to OT Security) – wersją finalną pozostaje Rev. 3, a dla Rev. 4 w styczniu 2026 r. otwarto pre‑draft call for comments, więc nie jest to jeszcze draft normatywny [5] – oraz NIST Cybersecurity Framework 2.0 (Govern, Identify, Protect, Detect, Respond, Recover).
Rola Smart RDM w bezpiecznej integracji. Platforma danych może wspierać kontrolowane przepływy tylko‑do‑odczytu, role i uprawnienia (RBAC), pełny audyt aktywności, walidację danych oraz udostępnianie przez zatwierdzone interfejsy. Nie zastępuje segmentacji sieci, firewalli OT, IAM, bezpiecznego dostępu zdalnego, monitoringu sieciowego ani analizy ryzyka zgodnej z ISA/IEC 62443 i NIST SP 800‑82. Takie umiejscowienie sprawia, że platforma pozostaje konsumentem zatwierdzonych danych, a nie nową ścieżką z IT do źródeł OT.
Edge computing w integracji OT/IT
Edge computing przenosi przetwarzanie danych bliżej ich źródła – na halę produkcyjną – dzięki czemu ogranicza opóźnienia, oszczędza pasmo i pozwala na lokalną analitykę tam, gdzie chmura byłaby za wolna lub zawodna.
W kontekście integracji OT/IT warstwa brzegowa pełni rolę mostu: to na niej odbywa się translacja protokołów, buforowanie w trybie store‑and‑forward oraz wstępna obróbka strumienia danych. Coraz częściej na urządzeniach brzegowych uruchamia się aplikacje konteneryzowane, w tym lokalną inferencję modeli. Warstwa brzegowa nie zastępuje chmury, lecz ją uzupełnia, przejmując zadania, które muszą wykonać się blisko procesu i w rygorze czasowym IIoT.
Modele wdrożenia: on‑premises, chmura, hybryda
To, gdzie działa warstwa integracji i danych – lokalnie, w chmurze czy hybrydowo – jest decyzją architektoniczną, a nie przewagą dostawcy, i powinno wynikać z wymagań procesu.
Model on‑premises jest właściwy tam, gdzie kluczowe są lokalne przetwarzanie, kontrola nad infrastrukturą, ograniczona ekspozycja zewnętrzna lub niskie opóźnienia. Model chmurowy sprzyja centralizacji wielu lokalizacji, elastycznemu skalowaniu i usługom współdzielonym. Model hybrydowy pozostawia akwizycję, buforowanie i funkcje zależne od dostępności blisko procesu, a usługi przekrojowe, wielozakładowe i analityczne realizuje centralnie lub w chmurze. Wybór zależy od dostępności, suwerenności i retencji danych, opóźnień, łączności, modelu utrzymania, wymagań regulacyjnych oraz oceny ryzyka OT.
| Model | Najlepiej pasuje, gdy… | Najważniejsze wymagania i ograniczenia |
| On‑premises | Dane i usługi muszą pozostać w infrastrukturze klienta; wymagana lokalna dostępność i małe opóźnienia | Klient odpowiada za infrastrukturę, aktualizacje, backup, monitoring, skalowanie |
| Chmura | Potrzebna centralizacja wielu zakładów, szybkie skalowanie i usługi przekrojowe | Bezpieczna łączność, kontrola tożsamości, plan na utratę połączenia, zgodność regulacyjna |
| Hybryda | Funkcje operacyjne muszą działać lokalnie, a usługi centralne obsługują raportowanie i analitykę | Jasny podział odpowiedzialności, synchronizacja, store‑and‑forward, spójne governance |
Modularna architektura Smart RDM może być wdrażana on‑premises, w chmurze lub hybrydowo, z kontrolą dostępu i pełnym audytem aktywności w rozproszonych strukturach.
Jak wdrożyć integrację OT/IT
Wdrożenie integracji OT/IT najlepiej prowadzić etapowo – od inwentaryzacji i uzgodnień, przez wybór architektury, po pojedyncze, przetestowane end‑to‑end funkcjonalności – a nie jako jeden projekt „wszystko naraz”.
Rozsądna sekwencja zaczyna się od rozpoznania stanu zastanego: jakie systemy OT i IT są w grze, jakie protokoły, jakie dane i gdzie przebiegają granice zaufania (pomaga model Purdue). Kolejny krok to uzgodnienie architektury docelowej – wybór wzorca adekwatnego do skali i wymagań czasowych. Dopiero potem następuje realizacja przyrostowa: jedna funkcjonalność, wdrożenie, test end‑to‑end i kolejna.
Największe wyzwania rzadko są czysto techniczne: podział kulturowy między zespołami IT i OT, systemy zaszłościowe, niekompatybilność protokołów oraz twarde wymagania czasu rzeczywistego. Równolegle warto rozstrzygnąć kwestie zarządcze: kto jest właścicielem strumienia danych, kto odpowiada za jego jakość i ciągłość, jak definiowane są nazwy i jednostki oraz gdzie przebiega granica odpowiedzialności. Zanim powstanie pierwszy interfejs, pomaga krótka baza gotowości: inwentaryzacja źródeł i właścicieli; klasyfikacja przepływu jako tylko‑odczyt, zapis‑kontrolowany lub dwukierunkowy; mapa stref i kanałów; reguły czasowe, uwierzytelniania i retencji; model jakości danych oraz uzgodniona procedura change management.
Jak Smart RDM może wesprzeć roadmapę? Platforma może być wykorzystana od pilotażu do skalowania, ale zakres powinien odpowiadać dojrzałości organizacji. Najbezpieczniej zacząć od ograniczonego przypadku użycia, zweryfikować jakość danych, kierunki komunikacji i odpowiedzialność za model, a dopiero potem rozszerzać liczbę źródeł, obiektów i odbiorców.
| Etap decyzji klienta | Pytanie do rozstrzygnięcia | Potencjalne wsparcie Smart RDM |
| Use case i zakres | Jaką decyzję lub proces ma wspierać integracja? | Warsztat źródeł, odbiorców, KPI i minimalnego zakresu pilotażu |
| Inwentaryzacja | Jakie systemy, punkty danych i zależności biorą udział? | Katalog źródeł, konektorów, punktów danych i właścicieli |
| Integracja | Jak pobierać dane bez naruszenia procesu? | Kontrolowane konektory i preferowany przepływ read‑only |
| Model danych | Jak ujednolicić znaczenie, jednostki i hierarchię? | Normalizacja i kontekstualizacja w modelu zakładu i aktywów |
| Udostępnianie | Kto i w jakiej formie potrzebuje informacji? | Dashboardy, raporty, alarmy, workflow i API z kontrolą dostępu |
| Operacjonalizacja | Kto utrzymuje usługę i jak obsługiwane są zmiany? | Role, logowanie, wersjonowanie, monitoring i audyt |
| Skalowanie | Jak przenieść rozwiązanie na kolejne linie i zakłady? | Szablony, powtarzalne modele, reguły, zarządzanie wieloobiektowe |
Integracja OT/IT w produkcji
W produkcji integracja OT/IT sprowadza się przede wszystkim do połączenia warstwy sterowania (SCADA, PLC) z warstwą wykonawczą i planistyczną (MES, ERP), co umożliwia monitorowanie produkcji w czasie rzeczywistym.
Na poziomie zakładu to MES (Poziom 3 modelu Purdue) pełni rolę pomostu między realizacją produkcji a planowaniem, a dane z czujników i sterowników – zebrane, skontekstualizowane i udostępnione wyżej – zasilają zarówno bieżące monitorowanie produkcji, jak i domeny pochodne, takie jak zarządzanie energią. Wspólna, zintegrowana warstwa danych jest właśnie tym, co sprawia, że pojedynczy odczyt z hali staje się użyteczny, gdy w spójnej postaci dotrze do warstwy decyzyjnej.
Zintegrowane dane mogą być wspólnym wejściem dla kilku zastosowań, które pozostają osobnymi dziedzinami: analityki produkcyjnej, utrzymania predykcyjnego, zarządzania energią, jakości, OEE i digital twin. W tym artykule pozostają one krótkimi wskazaniami do materiałów dedykowanych; platforma taka jak Smart RDM może dostarczyć tę wspólną warstwę wejściową, ale szczegółowe metody i modele należą do osobnych przewodników.
Przegląd dostawców
Rynek rozwiązań wspierających integrację OT/IT jest zróżnicowany – obejmuje dostawców cyberbezpieczeństwa OT, platform IIoT, sprzętu brzegowego, łączności, integratorów i platform danych – a poniższe zestawienie jest neutralnym kontekstem rynkowym, bez oceny i rankingu.
| Organizacja | Kategoria | Neutralny opis roli |
| Palo Alto Networks | Cyberbezpieczeństwo | Perspektywa bezpieczeństwa i IT/OT convergence |
| TXOne Networks | OT security | Ochrona urządzeń i sieci OT z naciskiem na continuity |
| PTC (ThingWorx) | Platforma IIoT | Platforma IIoT dla zastosowań przemysłowych |
| Advantech | Industrial edge | Bramy i komputery edge, gatewaye protokołowe, edge AI |
| Interstates | Integrator systemów | Integracja automatyki, OT i systemów produkcyjnych |
| emnify | Łączność IoT | Globalna łączność komórkowa dla urządzeń IoT |
| Wind River | Oprogramowanie edge | Oprogramowanie i wirtualizacja dla intelligent edge |
| Smart RDM | Platforma danych i AI dla przemysłu | Publicznie opisywana platforma łącząca OT, IIoT, IT i AI |
Czym Smart RDM różni się od innych kategorii? Smart RDM nie jest producentem PLC, urządzeń edge, firewalla OT, operatorem łączności ani firmą konsultingową. Jest przemysłową platformą danych działającą nad istniejącymi źródłami i infrastrukturą – współpracuje z automatyką, historianami, MES, ERP, bramami edge i narzędziami bezpieczeństwa, łącząc, kontekstualizując i udostępniając dane. To rozróżnienie zapobiega porównywaniu nieporównywalnych kategorii.
FAQ
Czym jest integracja OT i IT?
To połączenie systemów technologii operacyjnej (SCADA, PLC, DCS, czujniki) z systemami technologii informacyjnej (ERP, chmura, analityka), umożliwiające wymianę danych między halą a warstwą biznesową.
Co oznacza IT/OT?
IT to technologia informacyjna – przetwarzanie, sieci, chmura, aplikacje biznesowe. OT to technologia operacyjna – sprzęt i oprogramowanie sterujące procesami fizycznymi. IT/OT to łączenie obu domen.
Czym różni się OT od ICS i SCADA?
OT to pojęcie najszersze; ICS (przemysłowe systemy sterowania) to podzbiór OT; SCADA to typ ICS służący do nadzoru i akwizycji danych.
Czym różni się IT od OT?
IT jest zorientowane na dane i usługi, OT na proces i safety/dostępność, bo jego awarie mają konsekwencje fizyczne.
Co to jest model Purdue?
Hierarchiczny model referencyjny warstw przemysłowych; ISA‑95 formalnie obejmuje poziomy 0–4, a Poziom 3.5 (DMZ) i Poziom 5 to rozszerzenia praktyczne.
Co to jest ISA‑95?
Seria standardów integracji przedsiębiorstwa i sterowania, publikowana także jako IEC 62264.
Czym różnią się OPC UA i MQTT?
OPC UA dostarcza interoperacyjność i modele informacji; MQTT – lekki transport publish/subscribe. Są komplementarne, nie zamienne.
Co to jest Unified Namespace?
Zarządzany wzorzec publikacji stanów i zdarzeń, często oparty na MQTT i Sparkplug – nie sam broker.
Jak bezpiecznie integrować IT i OT?
Przez segmentację, strefy i kanały, industrial DMZ, least privilege, kontrolę tożsamości, monitoring i change management, zgodnie z ISA/IEC 62443 i NIST SP 800‑82.
Praktyczny następny krok
Organizacja planująca integrację OT z IT może zacząć od ograniczonego warsztatu architektonicznego: identyfikacji źródeł, odbiorców, kierunków komunikacji, wymagań jakościowych, modelu wdrożenia i kryteriów sukcesu. Smart RDM może wesprzeć taki etap oraz pilotaż na jednej linii, instalacji lub grupie aktywów, zanim rozwiązanie zostanie rozszerzone.
Źródła
- [1] Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252), wdrażająca dyrektywę NIS2; w życie 3.04.2026. https://isap.sejm.gov.pl/isap.nsf/DocDetails.xsp?id=WDU20260000252
- [2] Komunikat Pełnomocnika Rządu ds. Cyberbezpieczeństwa ws. ataków na przemysłowe systemy sterowania, Ministerstwo Cyfryzacji / gov.pl (2025). https://www.gov.pl/web/cyfryzacja/komunikat-pelnomocnika-rzadu-do-spraw-cyberbezpieczenstwa-ws-atakow-na-przemyslowe-systemy-sterowania3
- [3] CERT Polska, „Krajobraz bezpieczeństwa polskiego internetu 2024” (publ. 3.04.2025). https://cert.pl/uploads/docs/Raport_CP_2024.pdf
- [4] Dyrektywa (UE) 2022/2555 (NIS 2), 14.12.2022 (Dz. Urz. UE L 333, 27.12.2022, s. 80). https://eur-lex.europa.eu/eli/dir/2022/2555
- [5] NIST SP 800‑82 Rev. 3, Guide to Operational Technology (OT) Security (28.09.2023, wersja finalna); Rev. 4 – pre‑draft call for comments z 22.01.2026. https://csrc.nist.gov/pubs/sp/800/82/r3/final
- [6] NIST Cybersecurity Framework (CSF) 2.0, NIST CSWP 29 (26.02.2024). https://nvlpubs.nist.gov/nistpubs/CSWP/NIST.CSWP.29.pdf
- [7] ISA/IEC 62443, Security for industrial automation and control systems (seria). https://www.isa.org/standards-and-publications/isa-standards/isa-iec-62443-series-of-standards
- [8] IEC 62264 (ISA‑95), Enterprise‑control system integration – Part 1. https://www.isa.org/standards-and-publications/isa-standards/isa-95-standard
- [SR] Materiały publiczne Smart RDM (modele wdrożenia, kontrola dostępu i audyt, łączenie źródeł, skalowanie multi‑site): https://smartrdm.com/ ; https://smartrdm.com/blog/overcoming-data-integration-and-analysis-challenges-in-manufacturing/ ; https://smartrdm.com/pi-data-integrator/

Tryb jasny